Den vollständigen Blog-Beitrag finden Sie auf Englisch hier:
»Fortifying Cryptography with Impeccable Circuits: Impeccable Keccak Explained«
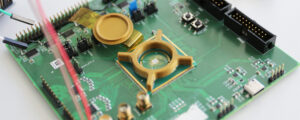
Wie können wir sicherstellen, dass die Hardware, die das Fundament unserer vernetzten digitalen Welt bildet, wirklich vertrauenswürdig ist? In diesem Interview erläutern Andreas Seelos-Zankl und Dr. Augusto Wankler Hoppe, zwei Forscher der Fraunhofer-Institute AISEC und IIS, wie ihr neu entwickeltes »Fraunhofer RISC V Secure Element« als Hardware-Vertrauensbasis fungiert: Es schützt kryptografische Schlüssel, sichert Boot-Prozesse und erschwert sowohl physische Manipulationen als auch softwarebasierte Angriffe erheblich.

Die Umsetzung von Privacy ist kein rein technisches Problem. Sind Datenschutzmaßnahmen zu kompliziert, umgehen Nutzende sie einfach und schaffen damit neue Risiken. Das Fraunhofer AISEC forscht an der Schnittstelle von Usability und Privacy. Dieser Artikel zeigt, warum schlechte Bedienbarkeit eine echte Bedrohung für die Privatheit von Daten ist, welche Methoden helfen, dieses Problem zu lösen und welche konkreten Ansätze Unternehmen umsetzen können.

Quantum Machine Learning entwickelt sich von der Theorie hin zu realer Quantenhardware. Dies bringt neue Sicherheitsrisiken mit sich. In einer aktuellen Studie haben Forscher des Fraunhofer AISEC und Partner einen mehrstufigen Angriff auf ein quantenbasiertes neuronales Netzwerk demonstriert, das auf einer Trapped-Ion-Hardware läuft. Der Angriff kombiniert Side-Channel-Analysen, adversariale Beispiele und Crosstalk-Manipulation. Für Anbieter, Produktteams und Entscheidungsträger ist die Botschaft klar: Quanten-KI benötigt »Security by Design«, bevor sie zu einer kritischen Infrastruktur wird.