Um die Entwicklung und den Betrieb internationaler Bahnen zu fördern, führte die EU das European Rail Traffic Management System (ERTMS) ein – mit dem Ziel interoperabler Signal-, Kommunikations- und Zugmanagementsysteme. ERTMS ermöglicht standardisierte Signalisierung, Over-the-Air-Kommunikation (OTA) und Automatic Train Operation (ATO). Seit 2002 für neue Hochgeschwindigkeitsnetze und seit 2004 für den Regelbetrieb verpflichtend, ist die Verbreitung sehr unterschiedlich: von vollständiger Abdeckung in Belgien und Luxemburg bis zu unter 1 % in Deutschland.
ERTMS hat sich sogar über die EU hinaus verbreitet (u. a. Australien, Thailand), was das globale Vertrauen in die zuständige European Union Agency for Railways (ERA) unterstreicht. Der erste Spezifikationsentwurf stammt aus dem Jahr 1996, zuletzt aktualisiert als „Baseline 4“ (2023). Diese lange Historie wirft die Frage auf, inwieweit Cybersecurity überhaupt Teil des Standardisierungsprozesses war.
Im vergangenen Jahrzehnt kam es in mehreren Ländern zu Angriffen auf die Bahninfrastruktur – meist Denial of Service (DoS) oder Datenlecks. Besonders ältere cyber-physische Systeme sind für kostengünstige Angriffe anfällig: 2023 wurden polnische Züge per Funk-Stoppbefehl aus der Ferne angehalten. Neben Angriffen zum persönlichen Vorteil oder zur gezielten Störung wächst angesichts geopolitischer Spannungen auch die Sorge vor militärischer Ausnutzung. Der vergleichsweise „betagte“ Charakter von ERTMS, gemessen am rasanten Tempo der Cybersecurity-Entwicklung, verlangt einen genaueren Blick auf den Status quo.
Unser Forschungsbeitrag
Mit dieser Arbeit verfolgen wir zwei zentrale Beiträge. Erstens (Forschungsbeitrag 1) adaptieren und wenden wir einen modularen Cybersecurity-Risikobewertungsansatz an, um ERTMS systematisch zu modellieren und zu bewerten. Zweitens (Forschungsbeitrag 2) leiten wir die Risikoprofile aktueller und zukünftiger ERTMS-Konfigurationen ab und vergleichen sie miteinander, um jene Assets zu identifizieren, die die größte Angriffsfläche bieten.
Kurzüberblick über verwandte Arbeiten
Forschung und Industrie sind sich einig, dass die zunehmende Digitalisierung und Vernetzung der Bahn-OT die Angriffsfläche einer strategisch kritischen Infrastruktur vergrößert. Bestehende Cybersecurity-Analysen von ERTMS konzentrieren sich überwiegend auf einzelne Komponenten oder Mechanismen – etwa schwache Kryptografie (3DES) in EuroRadio, DoS/Jamming gegen GSM-R oder fehlende Integritätssicherung bei EuroBalisen. Normativ liefern CENELEC TS 50701 und die EU-Rail-System-Pillar-Spezifikationen Lebenszyklus-Leitlinien und Basisanforderungen.
Unsere Lücke: Bestehende Literatur bleibt entweder sehr allgemein oder eng auf technische Einzelfragen fokussiert. Wir schließen diese Lücke, indem wir das gesamte ERTMS, von Legacy-GSM-R und EuroBalisen bis zu FRMCS und ATO, in einem einheitlichen Risiko-Framework (MoRA) analysieren und explizite Angriffsbäume sowie detaillierte, systemweite Risikoprofile veröffentlichen.
Technischer Hintergrund
European Train Control System (ETCS): Innerhalb von ERTMS hat ETCS den direktesten Einfluss auf die Fahrgastsicherheit; es stellt sicher, dass keine zwei Züge gleichzeitig denselben Gleisabschnitt befahren. ETCS definiert vier Betriebslevel:
- Level 0: kein ETCS trackseitig
- Level NTC: Legacy-Systeme über Specific Transmission Module (STM)
- Level 1: Zugüberwachung mit Daten aus EuroBalisen, EuroLoops, Radio Block Centres (RBCs) und Radio Infill Units (RIUs)
- Level 2: kontinuierliche Funkkommunikation mit RBCs; EuroBalisen liefern primär Positionsdaten
Zentrale Größe ist die Movement Authority (MA), die einem Zug die Weiterfahrt bis zu einem End/Limit of Authority erlaubt. MAs können erweitert, aber nicht widerrufen werden. Balise Linking löst einen Nothalt aus, wenn erwartete Balisen fehlen. Die Position wird v. a. aus der Odometrie relativ zu Balisen berechnet; GNSS dient nur als Zeitquelle.
GSM-R und FRMCS: Die Funkkommunikation nutzt heute GSM-R. Ein Safety Layer ergänzt GSM um Verschlüsselung und Integritätsschutz mit drei symmetrischen Schlüsseln (KTRANS, KMAC, KSMAC), wobei frische Sitzungsschlüssel per 3DES abgeleitet werden. 3DES ist ein veralteter, jedoch nicht final gebrochener Verschlüsselungsstandard. Das kommende FRMCS ersetzt GSM-R durch ein 5G-basiertes System mit inhärenter Authentifizierung, Verschlüsselung und TLS-geschützter Ende-zu-Ende-Kommunikation.
Automatic Train Operation (ATO): Optionales Subsystem für (teil-)autonomes Fahren. Die ATO-OBU erhält Daten ausschließlich über FRMCS und steuert direkt Traktion und Bremsen. ETCS bleibt die Sicherheitsinstanz und kann ATO per Bremsung überstimmen.
Key Management: ERTMS definiert eine verteilte Schlüsselverwaltung über Key Management Centres (KMCs). Schlüssel werden entweder offline out-of-band oder online über einen TLS-geschützten, PKI-basierten Kanal verteilt. Mit vollständigem FRMCS-Übergang übernimmt eine sektorweite PKI die gesamte Verwaltung.
Methodik
Die Analyse folgt vier Schritten: (1) Literaturrecherche, (2) Systemmodellierung, (3) Risikoanalyse und (4) Validierung gegen verwandte Arbeiten. Als Framework verwenden wir MoRA (Modular Risk Assessment) – ein Verfahren, das wir am Fraunhofer AISEC entwickelt haben und vor allem in der Automotive-Domäne einsetzen (siehe unseren Blogbeitrag zum Cybersecurity-Risikomanagement in der Automobilindustrie). Seine iterative und modulare Natur eignet sich gut für den Umfang von ERTMS, da die Granularität an frühe Erkenntnisse angepasst werden kann.
Die konkrete MoRA-Umsetzung umfasst:
- Erstellung des Target of Evaluation (TOE): Formalisierung des Systemmodells mit Komponenten, Verbindungen, Technologien und Datenflüssen
- Funktionszuordnung: Gruppierung der Daten in Funktionen nach Zweck und Wirkung.
- Quantifizierung der Schutzziele: Bewertung von Vertraulichkeit, Integrität und Verfügbarkeit über vier an ISO/SAE 21434 orientierte Schadensklassen (Safety, Financial, Legal, Operational).
- Bedrohungsermittlung: Anwendung eines STRIDE-Subsets (Spoofing, Tampering, Information Disclosure, DoS). Jede Bedrohung wird per Required Attack Potential (RAP) nach CEM bewertet (Basic bis Beyond High).
- Definition von Maßnahmen (Controls): iterative Identifikation von Gegenmaßnahmen, inklusive solcher, die andere Controls aushebeln.
- Angriffsbäume: rekursiver Aufbau, wobei Kindknoten vorbereitende Bedrohungen zur Schwächung von Controls darstellen.
- Risikoschätzung: Aufsummierung der Pfade, multipliziert mit den Schadensleveln der gebrochenen Schutzziele, ergibt die Risk Levels.
- Bewertung der Controls: Berechnung der Risiken für verschiedene aktive Control-Gruppen im Vergleich.
Systemmodell
Die Komponenten gliedern sich in vier Kategorien:
- On-Board (OB): Kern ist die ETCS-OBU, verbunden mit DMI, ATO-OBU, STM, On-Board Recording Device, EuroRadio-Modul und Fahrzeugschnittstelle – alle über ein physisches Ethernet-Netz (PROFINET). Die FRMCS-Funktionalität ist in EuroRadio zusammengefasst.
- Track-Side (TS): je eine Instanz von EuroBalise, EuroLoop, RBC und RIU. Übertragung per Induktion (Balise/Loop) bzw. GSM-R (RBC/RIU).
- Internet: PKI, DNS-Resolver und ATO-TS, verbunden über ein Gateway zwischen GSM-R-Netz und Internet.
- Key Management (KM): lokales und externes KMC, redundant über TCP und Out-of-Band verbunden.
Zusätzlich wird für einige Konfigurationen eine GNSS-Komponente einbezogen.

Aus den Spezifikationen wurden insgesamt 37 Funktionen abgeleitet (u. a. Traktionssteuerung, Bremssysteme, MA, Statusmeldungen, Gleisinformationen, Key- und Zertifikatsmanagement, Odometrie, Notbremsung). Die Kompromittierung der meisten Schutzziele ist mit Very High oder High bewertet – die Folgen reichen von Streckensperrungen bis zu Bahnübergangsunfällen mit Verletzten oder Toten. So verursacht etwa die Verletzung der Integrität der MA Very-High-Safety-Schäden, da die Freigabe in einen belegten Block zu Kollisionen führen kann.
Controls und Bedrohungen
Bedrohungen sind nach der zugrundeliegenden Technologie bzw. Schnittstelle organisiert. Gemäß der MoRA-Methodik betrachten wir zunächst die Basis-Bedrohungen ohne jegliche Gegenmaßnahmen. Die Wirkung der einzelnen Controls wird erst in den nachfolgenden Schritten schrittweise hinzugenommen und bewertet.
Basis-Bedrohungen: Am leichtesten anzugreifen ist die magnetische Induktion von EuroBalise und EuroLoop: Eine Störung erfordert nur behelfsmäßiges Equipment (RAP: Basic), während das Spoofing per Fake-Balise oder Replay-Angriff Expertenwissen und Präsenz am Gleis voraussetzt (Moderate) und ein Firmware-Reflash über Debug-Schnittstellen den höchsten Aufwand verlangt (High). Beim On-Board-Ethernet sind das Kappen des Kabels (Verfügbarkeit), Sniffing und Layer-2-Spoofing allesamt trivial und bleiben bei Basic. Auf IP-Ebene ist Spoofing ebenfalls Basic, während Sniffing eine On-Path-Position erfordert (Moderate) und DDoS – dank verfügbarer „DDoS-as-a-Service“-Angebote – bei Enhanced-Basic liegt. GSM-R ist aufgrund weit verbreiteter Hardware für Sniffing, Jamming und Spoofing gleichermaßen anfällig (jeweils Basic). Bei GNSS ist Jamming mit wenigen Watt über große Reichweiten möglich (Basic), während Spoofing tiefes Verständnis von Signaltheorie erfordert (Enhanced-Basic). Schließlich betrachten wir Social Engineering als übergreifenden Vektor gegen die Offline-Schlüsselverwaltung: Der Angreifer muss sich typischerweise beim Betreiber einschleusen (High, bei Wiederholung Moderate).
Controls:
- Modell-inhärent: Fehlendes ATO, ausschließlicher ETCS-Level-2-Betrieb und FRMCS (modelliert als Control auf GSM-R) heben relevante RAPs auf Beyond High.
- Verpflichtend: PROFINET mit segmentiertem Netz, weitgehend TLS-gesicherte IP-Kommunikation und der GSM-R Safety Layer (der veraltete 3DES-Primitiv hebt den RAP nur auf Enhanced-Basic).
- Optional: Balise Linking und Safe Radio Supervision wandeln Safety-Schäden in Verspätungen um (durch ausgelöste Nothalte), ohne den RAP zu senken.
- Weitere (Literatur & eigene Vorschläge): MAC-basierter Telegrammschutz (nach Lim et al.), Deaktivierung von Offline-Key-Management und Balise-Debug-Interfaces, GNSS-unabhängige Zeitmessung, DNSSEC sowie eine erweiterte Balise-Linking-Variante mit authentifiziertem Denial of Existence (DoE).
Weitere Bedrohung: Balise Linking lässt sich durch Auslösen der BMM-Gleisbedingung aushebeln – etwa durch Verteilen metallischer Massen entlang der Gleise (RAP: Moderate). Zudem brechen bestimmte Kompromittierungen ganze Controls: CMP-Verletzung bricht TLS, DNSSEC und FRMCS; KM-Verletzung bricht den GSM-R Safety Layer.
Evaluation
Insgesamt wurden 191 Risiken identifiziert. Die Verteilung über verschiedene Control-Gruppen sieht wie folgt aus:
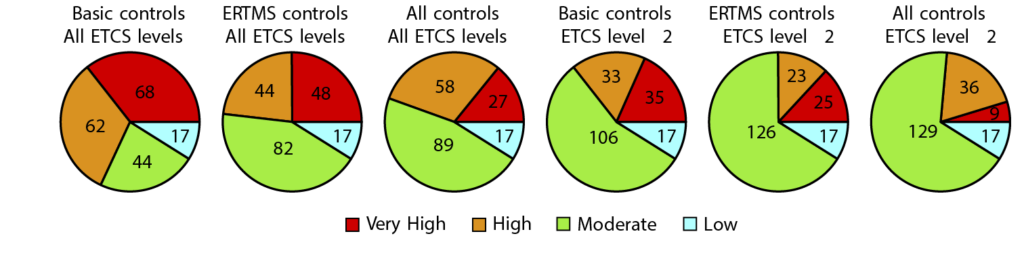
Kernbeobachtungen:
- Ein großer Teil der Very-High-Risiken entstammt der Unsicherheit der EuroBalisen (Spoofing, Tampering, Jamming) sowie Bedrohungen von GSM-R und OB-Ethernet.
- Mit allen optionalen ERTMS-Controls (inkl. FRMCS) werden nur OB-Ethernet- und GSM-R-Spoofing vollständig entschärft. Balise Linking und Safe Radio Supervision fangen die fatalen Sicherheitsfolgen von Jamming zwar ab, erkaufen dies aber mit Betriebsstörungen, da das System mit einer Bremsung reagiert.
- Der Übergang zu „ETCS Level 2 only“ bringt die drastischste Verbesserung, da die Rolle der EuroBalisen stark reduziert wird. Es verbleiben 9 Very-High-Risiken – primär Jamming und DDoS, die den Betrieb mit relativ geringem Aufwand stören können.
- ATO erhöht die Angriffsfläche nur minimal: Da ETCS jederzeit per Bremsung eingreifen und ATO damit überstimmen kann und alle ATO-Daten TLS-verschlüsselt sind, entsteht lediglich ein zusätzliches High-Risiko.
Diskussion
Eine minimale ERTMS-Implementierung weist mehrere Schwachstellen auf, die zu Todesfällen führen können. Zusätzliche Sicherheitsmaßnahmen – einschließlich des kommenden FRMCS – haben zwar einen deutlich positiven Effekt, doch bleiben erhebliche Bedenken bei DoS-Angriffen und EuroBalise-Tampering bestehen. Der ERTMS-Standard selbst erscheint als das schwächste Glied der Cyberabwehr, was wir dem langsamen Tempo der OT-Standardisierung zuschreiben. Selbst mit akademischen Gegenmaßnahmen bleibt die Zuverlässigkeit anfällig für Remote-DoS-Angriffe – konsistent mit realen Vorfällen. Weitere Verteidigungsmaßnahmen sind nötig, um einen unterbrechungsfreien Betrieb sicherzustellen: Single Points of Failure sollten durch redundante Kommunikation, dezentralisierte Steuerungssysteme und Vehicle-to-Vehicle-Kommunikation vermieden werden.
Fazit und Ausblick
Wir haben eine Risikoanalyse der ERTMS-Standardfamilie durchgeführt, indem wir die Spezifikationen systematisch in ein abstraktes Systemmodell übersetzt und die Risiken mit MoRA geschätzt haben. Legacy-Komponenten – insbesondere EuroBalisen und GSM-R – sind die Hauptrisikoquelle. Ein vollständiger Übergang zu ETCS Level 2 und der Einsatz von FRMCS verbessern die Cybersecurity-Lage deutlich. Jamming und DDoS zählen aufgrund niedriger RAPs weiterhin zu den höchsten Risiken.
Wir identifizierten mehrere Grenzen bei der Anwendung der MoRA Methodik auf die Bahndomäne, u. a.: (1) Risiken werden aufgrund des direkten Safety-Bezugs häufig als höchstes Level klassifiziert; (2) Schadensumwandlung senkt bei niedrigem RAP oft nicht die Klassifikation; (3) manche Risiken sinken nur auf Moderate, obwohl die Angriffe nicht mehr möglich sind. Eine bahnzentrierte Risikomatrix adressiert diese Punkte als natürliche Weiterentwicklung. Weitere Arbeiten umfassen die Ausweitung des Modells über ERTMS hinaus, feinere Granularität einzelner Subsysteme (z. B. Angriffsfläche von FRMCS) sowie die experimentelle Validierung identifizierter Risiken.
Mehr erfahren: Die vollständige Arbeit inklusive ausführlicher Ergebnis-Tabellen (alle 191 Risiken je Control-Gruppe) findet sich in der erweiterten Version auf arXiv. Das Paper wurde zudem beim ARES 2026 CPRA [Link in kürze verfügbar] angenommen.
Autoren
SEBASTIAN N. PETERS